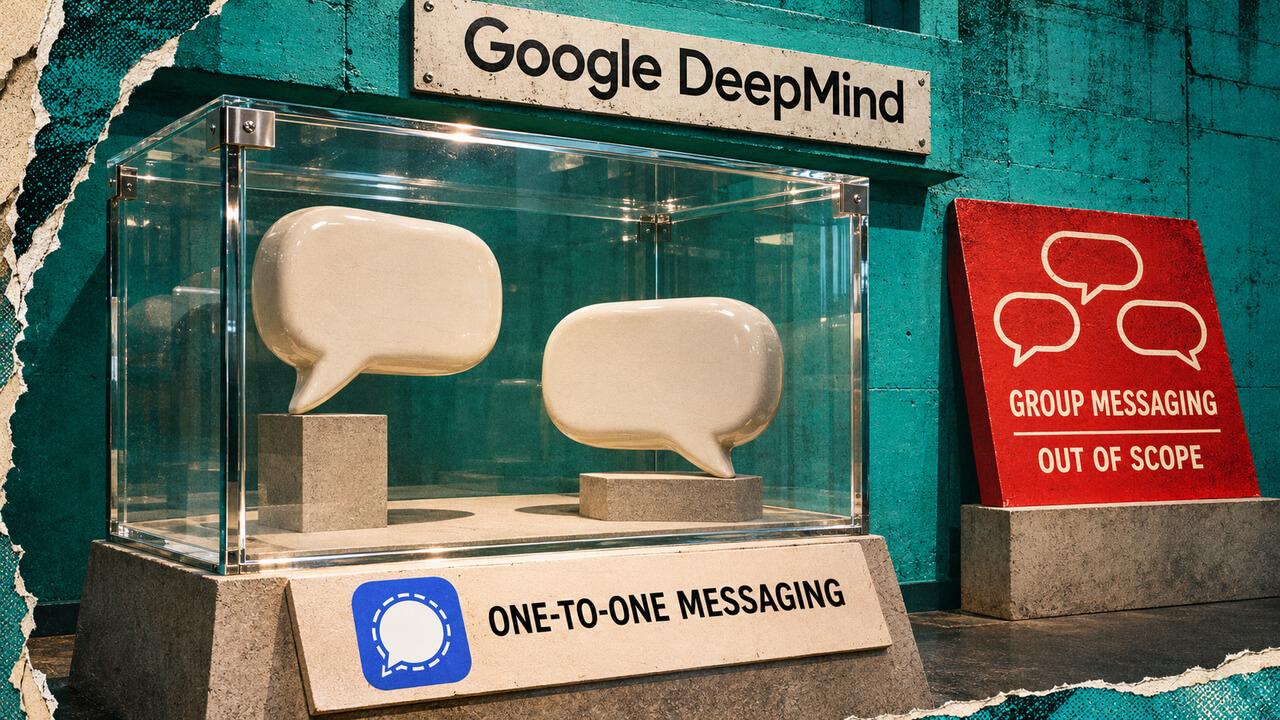
গুগল ডীপমাইন্ডের গবেষকরা জানিয়েছেন যে, তাদের এআই এজেন্টরা সিগনালের এনক্রিপশন লাইব্রেরির একটি কম্পাইল্ড বিল্ডের সাথে নির্দিষ্ট নিরাপত্তা গ্যারান্টিগুলোর সম্পর্কিত গাণিতিক প্রমাণ তৈরি করেছে। তারা এর প্রমাণ অনলাইনে প্রকাশ করেছে যাতে অন্যরা যাচাই করতে পারে।
নভেম্বর ১০ তারিখের AlphaProof কোড রিপোর্টে প্রায় ৬.৫ মিলিয়ন লাইনের মেশিন-যাচাই করা Lean প্রমাণ কোড বর্ণনা করা হয়েছে। এই ফলাফলটি libsignal এর একটি নির্দিষ্ট বিল্ডের সাথে সম্পর্কিত, যা সিগনাল প্রোটোকলের বাস্তবায়ন, সাইফার এবং কোড চালানোর পরিবেশের উপর নির্ভরশীল।
লেখকরা জানান পাঁচজন ব্যক্তি চার সপ্তাহ ধরে এই প্রমাণগুলির উপর কাজ করেছেন। মানুষেরা কাজটি পরিচালনা করেছেন, রেফারেন্স মডেল বেছে নিয়েছেন এবং সেই স্পেসিফিকেশনগুলি পর্যালোচনা করেছেন যা নির্ধারিত করেছে যে এজেন্টগুলিকে কী প্রমাণ করতে হবে।
গুগল ডীপমাইন্ডের প্রমাণগুলি কীভাবে কাজ করে
লক্ষ্য ছিল AArch64 Linux কার্যকরী কোড যা libsignal-protocol v0.105.4 এবং SPQR v1.6.0 ব্যবহার করে একটি ছোট কমান্ড-লাইন সংযোগে। এই তত্ত্বগুলিতে সেশন ইনিশিয়ালাইজেশন, মেসেজ পাঠানো এবং গ্রহণ করা অন্তর্ভুক্ত। তবে কীগুলো তৈরির প্রক্রিয়া এই যাচাইকৃত স্কোপের বাইরে রয়েছে।
গুগল রিপোর্টটি কম্পাইলড কার্যকরী কোডটিকে PQXDH এবং ট্রিপল র্যাচেট একের পর এক মেসেজিংয়ের নির্দিষ্ট বৈশিষ্ট্যগুলির সাথে যুক্ত করে, যার মধ্যে ফরওয়ার্ড সিক্রেসি, অথেনটিকেশন এবং পোস্ট-কম্প্রোমাইজ সুরক্ষা অন্তর্ভুক্ত।
এইগুলি দেখায় যে, কী চুরি গেলে আগের মেসেজগুলি গোপন থাকে কি না, প্রেরকেরা আসল কি না, এবং একটি সেশন কি চুরির পর গোপনীয়তা পুনরুদ্ধার করতে পারে কি না।
এছাড়াও, এর দুটি প্রমাণ মডেল বিভিন্ন নিশ্চয়তা প্রদান করে: প্রতীকী বিশ্লেষণ আদর্শীকৃত সাইফার অপারেশন এবং সংঘর্ষ মুক্ত কার্যকরী চালনার উপর নির্ভর করে, যখন গণনামূলক বিশ্লেষণ প্রথাগত আক্রমণকারীদের সফলতা সীমাবদ্ধ করে উল্লিখিত সাইফার ধারণাগুলির অধীনে।
একটি যাচাই করা প্রমাণ নির্দিষ্ট বিল্ড এবং মডেলের জন্য উল্লিখিত গ্যারান্টি প্রতিষ্ঠা করে।
লেখক-প্রতিবেদনিত প্রমাণগুলি একটি নির্দিষ্ট AArch64 Linux সংযোগের জন্য। স্পেসিফিকেশন, কার্যকারিতা মডেল, রুটিন চুক্তি এবং সাইফার ধারণাগুলি নির্ভরযোগ্য। ফোন অ্যাপ্লিকেশন, কী জেনারেশন বা গ্রুপের সরাসরি যাচাইকরণ নেই; এখানে কোন স্বাধীন পুনর্নির্মাণ করা হয়নি।
প্রতীকী প্রমাণটি নির্দিষ্ট পরবর্তী Diffie-Hellman ভঙ্গের অধীনে হ্যান্ডশেক গোপনীয়তা প্রতিষ্ঠা করে, কিন্তু গণনামূলক প্রমাণটি কোয়ান্টাম আক্রমণকারীদের অন্তর্ভুক্ত করে না। গ্রুপ মেসেজিং রিপোর্টের স্কোপের বাইরে এবং গণনামূলক মডেলটি একাধিক ডিভাইস স্টেটকে বাদ দিয়েছে। এর সীমানাগুলি যথেষ্ট বড় কর্ম-এর ভারে একটি কার্যকরী গ্যারান্টি প্রদানের জন্য বন্ধ হয়ে যায়।
ক্রিপ্টোতে কী চলছে জানুন।
ফলাফলগুলি Lean এর যাচাইকরণ কের্নেল, গবেষকদের দ্বারা পর্যালোচিত স্পেসিফিকেশন, AArch64 Linux মডেল, এবং নির্বাচিত রুটিনগুলির বর্ণনা করা চুক্তিতে বিশ্বাসের প্রয়োজন।
প্রকল্পের নভেম্বর ১১-এ আপডেট, গিটহাবে মিশ্রিত, জানায় যে আরো দশটি লাইব্রেরি রুটিন যাচাই করা হয়েছে, যা বিশ্বাসযোগ্য রুটিন হুক সংখ্যা ৩৭ থেকে ২৭ এ নিয়ে গেছে। এই হুকগুলি নির্বাচিত রুটিনগুলির কার্যকরীতা প্রতিস্থাপন করে।
👉 এখনই বোনাস নিন