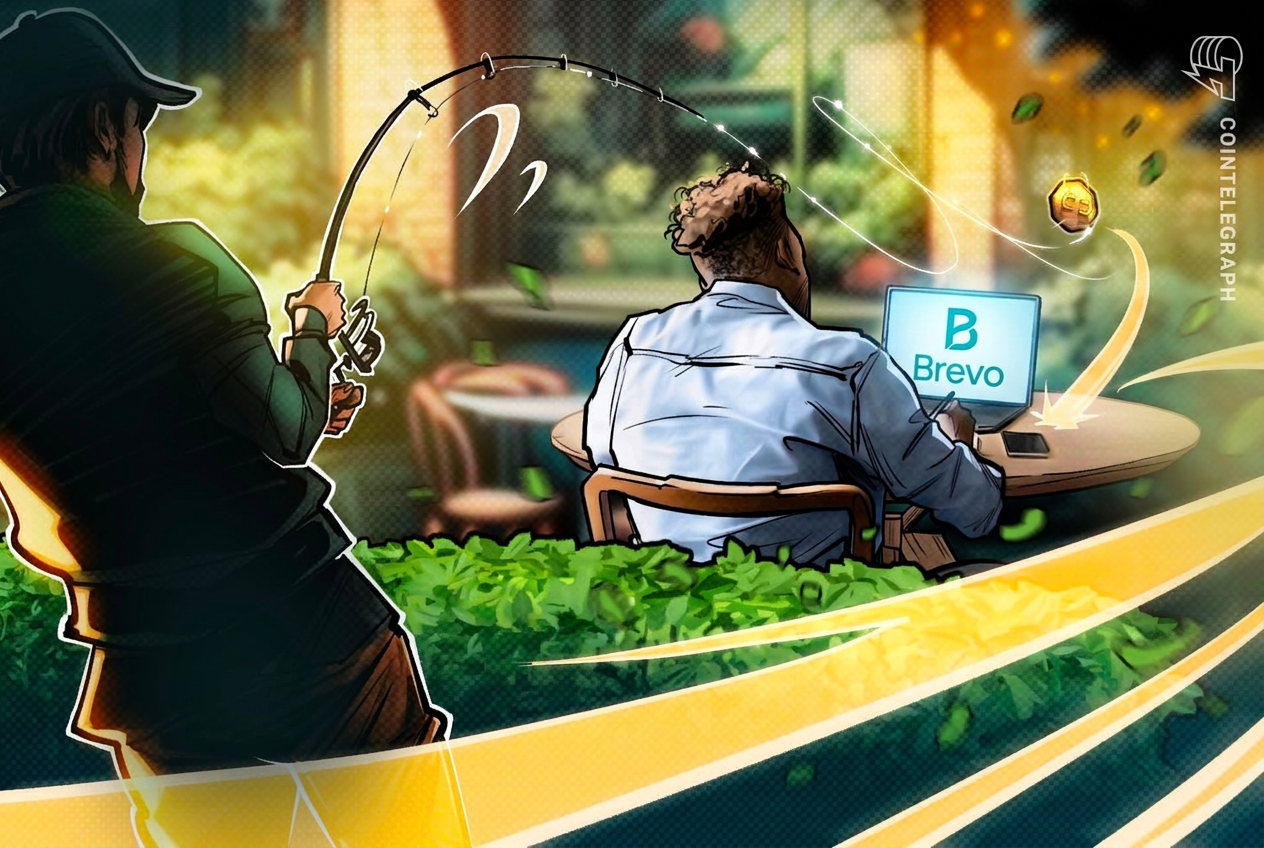
একজন হামলাকারী ইমেল প্ল্যাটফর্ম ব্রেভোর লগইন সিস্টেমে একটি ত্রুটি ব্যবহার করে ১৩৮টি ক্লায়েন্ট অ্যাকাউন্টে প্রবেশ করেছেন, ফলে প্রায় ৩৪৭,০০০ ট্রেজার নিউজলেটার সাবস্ক্রাইবারদের কাছে একটি ফিশিং ইমেল পৌঁছাতে সক্ষম হন। এছাড়াও, বিটবক্স এবং কয়েন ট্র্যাকিংয়ের মতো অন্যান্য হিসেবে প্রতারণামূলক বার্তা বিতরণ করা হয়েছিল।
বৃহস্পতিবারের একটি পোস্টমরটেম প্রতিবেদনে ব্রেভো জানিয়েছে যে ছয়টি অ্যাকাউন্ট ফিশিং ইমেল পাঠানোর জন্য ব্যবহার করা হয়েছে, ৪৩টি অ্যাকাউন্ট থেকে যোগাযোগ রপ্তানি করা হয়েছিল এবং ৯৩টি অ্যাকাউন্টে কোনও অর্থপূর্ণ কার্যকলাপ দেখা যায়নি। প্ল্যাটফর্মটি নির্দিষ্ট করেনি যে এই বিভাগগুলি কি একত্রিত হয়েছে।
হামলাকারী একটি ব্রেভো অ্যাকাউন্ট তৈরি করে, সিঙ্গেল সাইন-অন সক্ষম করে এবং বৈধ ব্রেভো ব্যবহারকারীদের কনফিগারেশনের দিকে আমন্ত্রণ জানায়। ব্রেভো বলেছে যে প্রবেশাধিকার সেই সংস্থার মধ্যে সীমাবদ্ধ থাকা উচিত ছিল, তবে একটি অনুমোদন সীমা ব্যর্থ হয়েছে এবং আমন্ত্রিত ব্যবহারকারীরা পৌঁছাতে সক্ষম হয়েছিলেন এমন প্রতিটি সংস্থায় প্রবেশাধিকার পাওয়া গেছে।
এই প্রকাশটি বুধবার ট্রেজার এবং বিটবক্স দ্বারা জানানো সতর্কতার উপর ভিত্তি করে তৈরি হয়েছে, যা তাদের শেয়ার করা সরবরাহকারী চিহ্নিত করেছে এবং ব্যাখ্যা করেছে কেন এই ইমেলগুলি স্বাভাবিক অথেন্টিকেশন পরীক্ষায় পাস করেছে এবং প্রকৃত হিসাবে মনে হয়েছে।
ক্রিপ্টো সংস্থাগুলি সম্ভাব্য সাবস্ক্রাইবারের ঝুঁকি মূল্যায়ন করে
একটি ব্লগ পোস্টে, ট্রেজার জানিয়েছে যে ফিশিং বার্তা “গুরুতর সুরক্ষা সতর্কতা: STM32 এন্ট্রোপি দুর্বলতা” শিরোনামে একটি লিঙ্ক অন্তর্ভুক্ত করেছিল যা ব্যবহারকারীদের ওয়ালেট ব্যাকআপগুলির জন্য অনুরোধ করেছিল। কোম্পানিটি ২০ মিনিটের মধ্যে DNS স্তরে ডোমেইন নিষ্ক্রিয় করেছে, তবে প্রায় ২,৫০০ লোক লিঙ্কটি অ্যাক্সেস করেছিলেন।
একজন ট্রেজার মুখপাত্র বলেছেন, “প্রাথমিক ইমেল ৩৪৭,০০০ গ্রাহকের কাছে পাঠানো হয়েছে,” যারা পরবর্তীতে ঝুঁকির বিষয়ে যোগাযোগ করা হয়েছিল। কোম্পানির ব্রেভো অ্যাকাউন্টে শুধুমাত্র অপ্ট-ইন নিউজলেটার ইমেইল ঠিকানা ছিল এবং অন্য কোনও গ্রাহক তথ্য ছিল না।
“যতক্ষণ না আমরা ব্রেভোর কাছ থেকে আরও তথ্য পাই, আমরা প্রায় ৩৪৭,০০০ নিউজলেটার ঠিকানাগুলি আক্রমণকারী জানেন এবং সম্ভবত ফিশিং-এর জন্য পুনরায় ব্যবহারযোগ্য হিসাবে বিবেচনা করছি,” বলেছে মুখপাত্র।
এদিকে, বিটবক্স জানিয়েছে যে এর অনুমোদনহীন ইমেল ব্রেভোর মাধ্যমে পাঠানো হয়েছিল এবং এটি তার সম্পূর্ণ নিউজলেটার ও টিউটোরিয়াল তালিকা পৌঁছেছে বলে মনে হচ্ছে। বিটবক্স বলেছে, ব্রেভো কেবল ইমেল ঠিকানা এবং ভাষা পছন্দগুলি ধারণ করে।
সে সময়, কয়েনট্র্যাকিং জানিয়েছে যে এর ব্রেভো অ্যাকাউন্ট একটি ইমেল বিতরণ করেছে যার শিরোনাম “ডাটা ব্রিচ বিজ্ঞপ্তি: যত দ্রুত সম্ভব API কীগুলি পুনরায় রিফ্রেশ করুন।” এটি প্রাপককে ইমেলের লিঙ্ক অনুসরণ না করার জন্য সতর্ক করেছে।
👉 এখনই বোনাস নিন