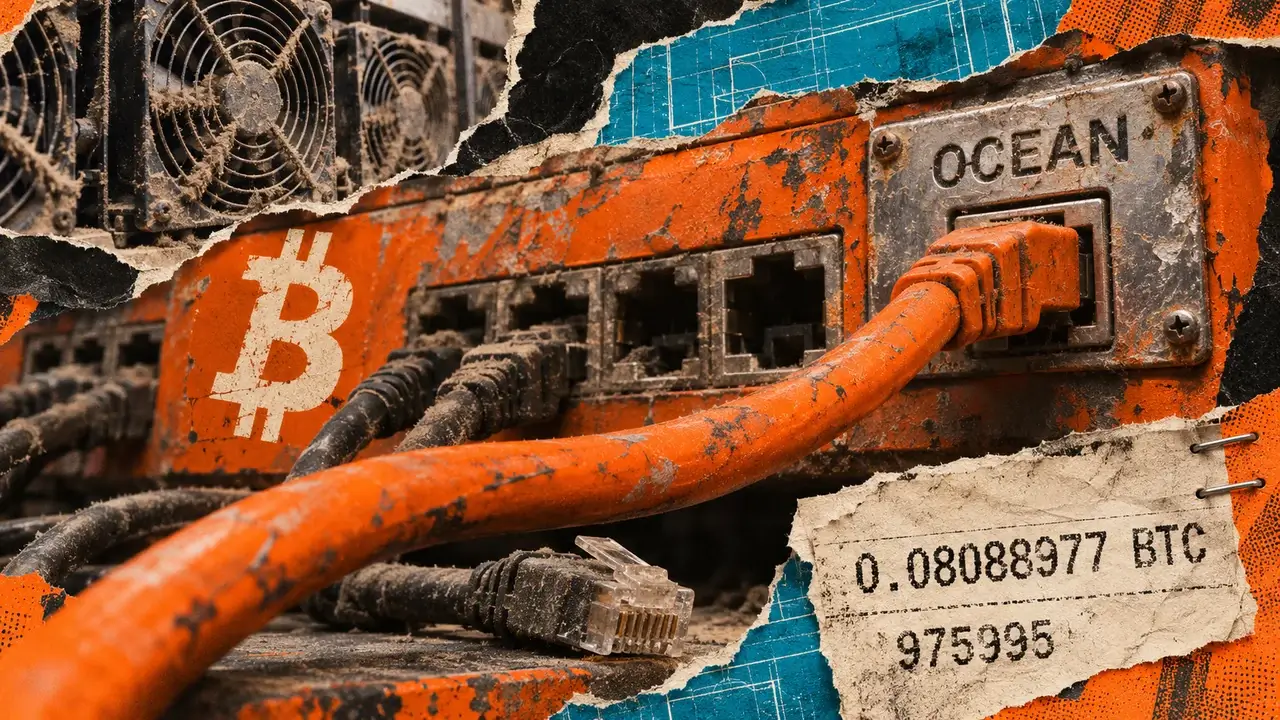
বিটকিন মাইনিং অপারেটরগুলো একটি সন্দেহজনক বড় আকারের হাইজ্যাকিংয়ের শিকার হয়েছে, যেখানে হাজার হাজার মেশিনকে অনুমতি ছাড়াই OCEAN মাইনিং পুলের দিকে পরিচালিত করা হয়েছে।
১৫ নভেম্বর, মাইনিং ইনফ্রাস্ট্রাকচার প্রদানকারী CoreX Hosting সতর্কতা জারি করে যে মাইনিং যন্ত্রপাতি OCEAN এর দিকে নিয়ে যাওয়া হচ্ছে এবং পুরস্কার একটি একক বিটকিন ঠিকানায় বরাদ্দ করা হচ্ছে।
বিটকিনের প্রতি আগ্রহী GalaxyMind অনুমান করছে যে এই হামলার ফলে প্রায় ৬৪,০০০ বিটকিন মাইনিং মেশিন প্রভাবিত হয়েছে, ১৪ নভেম্বর রাত ৮ টার পর থেকে ১৩ এক্সাহাশেস প্রতি সেকেন্ড (EH/s) কম্পিউটিং পাওয়ার পুনর্নির্দেশিত হয়েছে।
ব্লকচেইন নিরাপত্তা সংস্থা CoinSpect যোগ করেছে যে পুনর্নির্দেশিত কম্পিউটিং পাওয়ার বিটকিনের বৈশ্বিক হ্যাশরেটের প্রায় ১.৫% এর প্রতিনিধিত্ব করে।
এই ঘটনা মাইনারের উপার্জনে হুমকি সৃষ্টি করেছে কারণ অনুমতি ছাড়াই পরিবর্তনগুলো পুরস্কারগুলো তাদের উদ্দেশ্যপ্রাপ্ত প্রাপকদের থেকে সরিয়ে দিয়েছে, যখন তাদের যন্ত্রপাতি বিদ্যুৎ গ্রহণ ও লেনদেন প্রক্রিয়া চালিয়ে গেছে।
CoreX পরবর্তীতে জানিয়েছে যে এটি প্রভাবিত মাইনারদের তাদের মূল কনফিগারেশনে পুনঃস্থাপন করছে এবং বিশ্বাস করছে যে অননুমোদিত পরিবর্তনের জন্য দায়ী প্রোগ্রামটিকে বিচ্ছিন্ন করেছে।
পরবর্তীতে প্রতিষ্ঠানটি ঘোষণা করেছে যে ঘটনা চূড়ান্ত হয়েছে, যখন সন্দেহজনক ঠিকানার সাথে যুক্ত কম্পিউটিং পাওয়ার ১৩ EH/s থেকে প্রায় ১০০ পেটাহাশেস প্রতি সেকেন্ড (PH/s) এ চলে এসেছে।
তবুও, ব্লকচেইন রেকর্ডগুলি দেখায় যে CoreX এর প্রাথমিক সতর্কতায় নির্ধারিত বিটকিন ঠিকানাটি মাইনিং পুরস্কার গ্রহণ করেছে। OCEAN এর তথ্য অনুযায়ী, ১৫ নভেম্বর থেকে ১৬ নভেম্বরের মধ্যে মোট তিনটি অর্থপ্রদান ০.২৪৩০৮৯০৫ BTC হয়েছে।
হোস্টের রিপোর্ট এবং ব্লক রেকর্ড একই ঠিকানার বিষয়ে ভিন্ন তথ্য উপস্থাপন করে।
লেনদেনটি নিয়ন্তা চিহ্নিত করে না বা কোন ঘটনার সাথে পুরস্কার উৎপন্ন হয়েছে তা প্রমাণ করে না।
OCEAN এর TIDES পুরস্কার পদ্ধতি পূর্বে জমা দেওয়া মাইনিং কাজকে পরে ব্লকগুলির থেকে অর্থপ্রদান পাওয়ার জন্য যোগ্য করে। এর ফলে, মাইনিং কার্যকলাপ থামার পরেও পুরস্কার আসতে পারে।
ক্রিপ্টোতে কি চলছে তা জানুন।
Luxor নিশ্চিত করেছে কমান্ডার হ্যাক, জটিল AI-সক্ষম হামলার দোষারোপ
হামলার কেন্দ্রবিন্দু এখনও অজ্ঞাত রয়েছে, বিটকিন মাইনিং প্রযুক্তি কোম্পানি Luxor নিশ্চিত করেছে যে তাদের কমান্ডার মাইনিং-ম্যানেজমেন্ট প্ল্যাটফর্ম একটি সুরক্ষা লঙ্ঘনের শিকার হয়েছে যা গ্রাহকদের মাইনিং কনফিগারেশনে অ অনুমোদিত পরিবর্তন ঘটিয়েছে।
এটি জানিয়েছে:
“গত রাতে আমাদের অভ্যন্তরীণ মনিটরিং আমাদের একটি অননুমোদিত রিডাইরেক্ট সম্পর্কে সতর্ক করেছে… একাধিক ক্লায়েন্ট অ্যাকাউন্টের মাধ্যমে। প্রভাবিত মেশিনগুলো একটি সীমিত সময়ের জন্য একটি ভিন্ন পুলের দিকে নির্দেশিত ছিল। আমাদের সিস্টেম থেকে কোন তথ্য ফাঁস হয়নি বা সংযোজিত হয়নি।”
প্রতিষ্ঠানের প্রকৌশল দল কমান্ডারটি দুই ঘণ্টার মধ্যে প্যাচ করেছে এবং প্রভাবিত মেশিনগুলোকে পুনরায় স্থাপন শুরু করেছে।
👉 এখনই বোনাস নিন