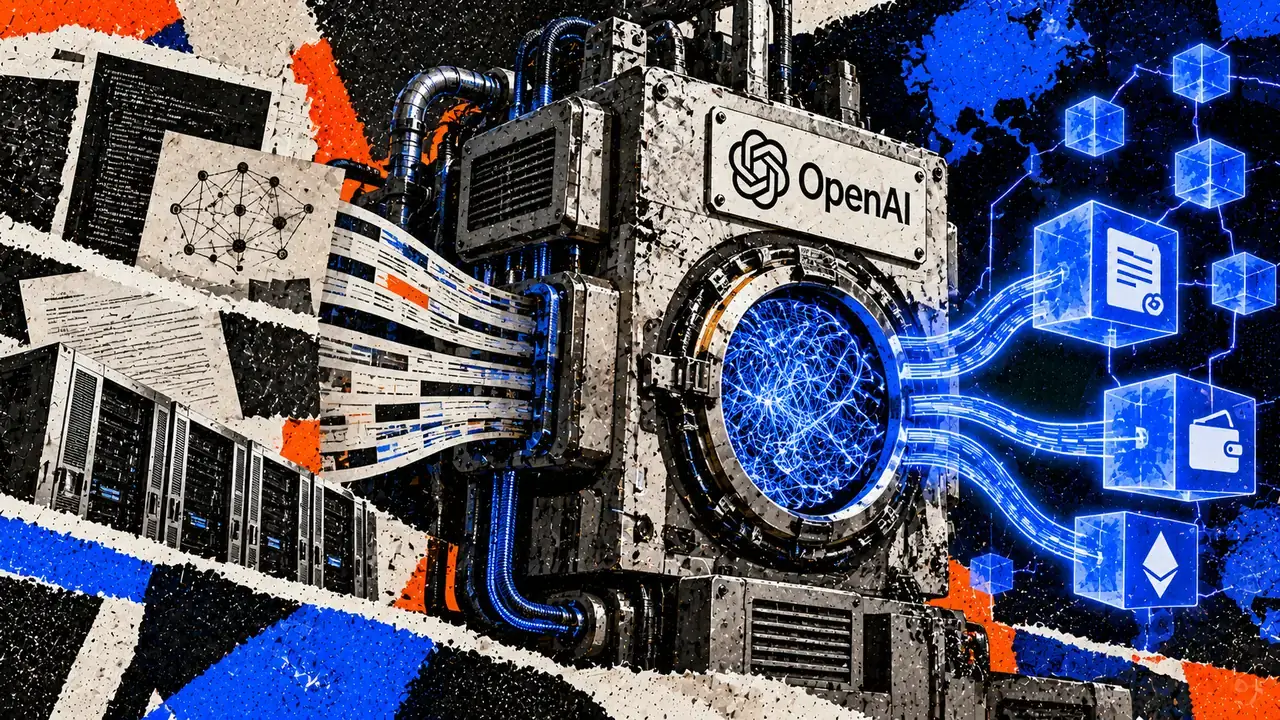
OpenAI এর সর্বশেষ ম্যাথেমেটিক্যাল অগ্রগতিগুলি, ইথেরিয়াম গবেষক জাস্টিন ড্রেককে সতর্ক করে দিয়েছে যে ক্রিপ্টো’র মূল ওয়ালেট নিরাপত্তা একটি অপ্রত্যাশিত AI সংকটের সম্মুখীন হতে পারে।
৭ অক্টোবরে, ড্রেক ব্লকচেন ইন্ডাস্টিকে সতর্ক করে বলেন যে তারা যা “ব্যাংকার মোড” নামে বর্ণনা করেছেন, সেই মোডে প্রস্তুতি নিতে হবে, যেখানে ডিজিটাল সম্পদগুলোকে নতুন ঠিকানায় স্থানান্তরিত করা হবে, যাদের পাবলিক কী কখনো প্রকাশ হয়নি।
ড্রেক বলেন যে বড় ও জটিল হোল্ডারদের উচিত তাদের অধিকাংশ সম্পদ সেই ঠিকানায় স্থানান্তরের কথা ভাবা যা কখনো লেনদেন স্বাক্ষর করেনি। একবার যদি সেই ঠিকানা ব্যবহার করা হয় ফান্ড পাঠানোর জন্য, তিনি বাকি ব্যালেন্স অন্য নতুন ঠিকানায় স্থানান্তর করার পরামর্শ দেন।
ড্রেকের এই সতর্কতা OpenAI এর ৬ অক্টোবর প্রকাশিত নতুন ম্যাথ মডেলের বিরাট একটি ফলাফলের পর এসেছে।
কোম্পানিটি বলেছে যে, তারা একাধিক সমস্যার মধ্যে মডেলটি পরীক্ষা করেছে, অনেক ফলস্বরূপ প্রমাণ কম্পিউটার যাচাইযোগ্য Lean ফরমালাইজেশনের সাথে প্রকাশ করেছে এবং গড় ফলাফলে প্রায় তিন ঘন্টার ChatGPT Pro যুক্তি ব্যয় করেছে।
ড্রেক যুক্তি করেন যে AI দ্বারা চালিত ম্যাথেমেটিক্যাল আবিষ্কারের গতি ক্রিপ্টো ইন্ডাস্টিকে পুনর্বিবেচনা করতে বাধ্য করবে যে এলিপ্টিক-কভ ক্রিপ্টোগ্রাফি কতক্ষণ নিরাপদ থাকবে।
“Worst case scenario তে,” তিনি বলেন, এলিপ্টিক কার্ভ ডিজিটাল স্বাক্ষর অ্যালগরিদম (ECDSA) কার্যকরভাবে ভেঙে দেওয়া হতে পারে “কিছু মাসের মধ্যে, বছর নয়।”
OpenAI এর ঘোষণাটি ECDSA অথবা RSA এর উপর একটি বাস্তবায়িত আক্রমণ রিপোর্ট করে না। ড্রেক এর মাসের সময়সীমা একটি খারাপ-সাধারণ অনুমান, কোনও প্রদর্শিত ক্ষমতা নয়।
ড্রেক সতর্ক করেন যে AI ক্রিপ্টো নিরাপত্তার সময়সীমা কমিয়ে দিতে পারে
Bitcoin এবং Ethereum উভয়ই এলিপ্টিক-কভ ক্রিপ্টোগ্রাফির উপর ব্যাপকভাবে নির্ভর করে মালিকানা প্রতিষ্ঠা করতে এবং লেনদেন অনুমোদন করতে।
স্ট্যান্ডার্ড Ethereum বাহ্যিকভাবে মালিকানাধীন অ্যাকাউন্ট ECDSA ব্যবহার করে secp256k1 কভে। একবার একটি অ্যাকাউন্ট লেনদেন পাঠালে, তার পাবলিক কী অনলাইনে থাকা তথ্য থেকে পুনর্গঠন করা যেতে পারে। যে কেউ দক্ষতার সাথে সম্পর্কিত প্রাইভেট কী উদ্ধার করতে সক্ষম, তারা সম্পদগুলির নিয়ন্ত্রণ নিতে পারে।
স্ট্যান্ডার্ড Ethereum অ্যাকাউন্ট যাদের পাবলিক কী প্রকাশিত হয়নি, তাদের অতিরিক্ত নিরাপত্তা স্তর রয়েছে: শুধুমাত্র ঠিকানাটি, পাবলিক কী এর একটি হ্যাশ, দৃশ্যমান। Ethereum এর ডকুমেন্টেশন বলছে।
ইন্ডাস্ট্রি ঐতিহাগতভাবে এই সমস্যাটিকে মূলত এক ভবিষ্যতের কোয়ান্টাম-কম্পিউটিং বিপদ হিসেবে বিবেচনা করেছে।
Ethereum ইতোমধ্যে একটি বিশেষভাবে কোয়ান্টাম নিরাপত্তা প্রচেষ্টা প্রতিষ্ঠা করেছে, যেখানে হ্যাশ ভিত্তিক স্বাক্ষর, অ্যাকাউন্ট অ্যাবস্ট্রাকশন এবং অন্যান্য ক্রিপ্টোগ্রাফিক সিস্টেমগুলির জন্য প্রতিস্থাপন নিয়ে কাজ চলছে যা যথেষ্ট শক্তিশালী কোয়ান্টাম কম্পিউটারের বিরুদ্ধে দুর্বল। মূল কোয়ান্টাম-পরবর্তী অবকাঠামো বর্তমানে প্রায় ২০২৯ সালের জন্য লক্ষ্য করা হয়েছে, যদিও রোডম্যাপ পরিবর্তনের subject।
ড্রেক সেই অনুমানকে চ্যালেঞ্জ করছেন যে কোয়ান্টাম কম্পিউটিং বরাবরই সেই সিস্টেমগুলি ভাঙার জন্য প্রথম প্রযুক্তি হবে।
👉 এখনই বোনাস নিন