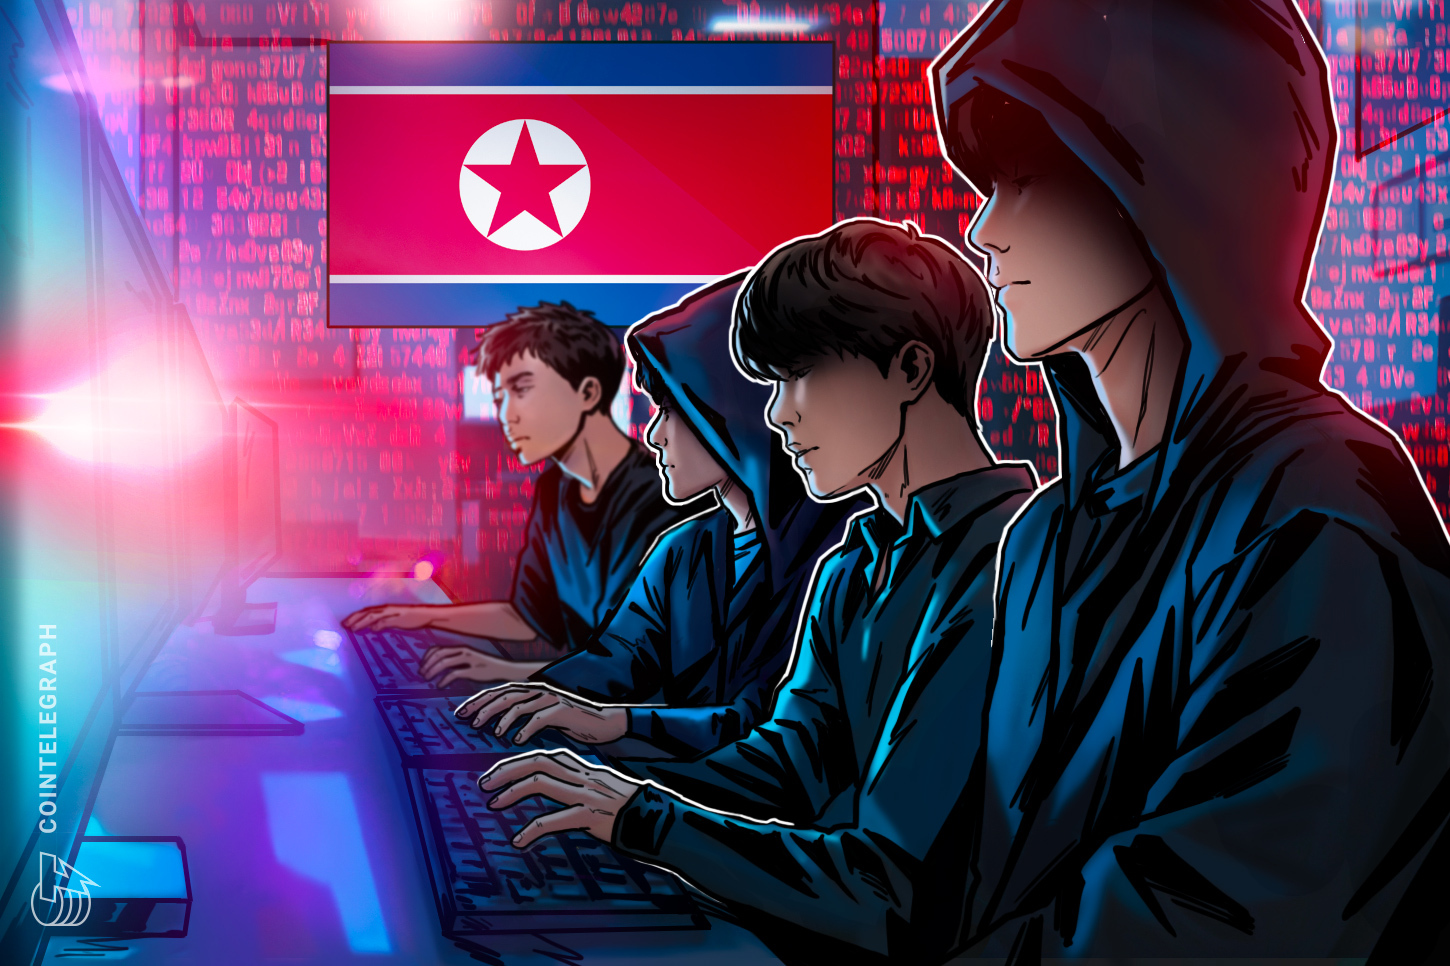
উত্তর কোরিয়ার হ্যাকার গ্রুপ ওয়াটারপ্লাম ১০.৭ মিলিয়ন ডলার চুরি করেছে, তারা নিজেদেরকে বৈধ ক্রিপ্টো এবং কৃত্রিম বুদ্ধিমত্তা কোম্পানির নিয়োগকর্তা হিসেবে উপস্থাপন করে। এই গ্রুপটি অজ্ঞাত কর্মপ্রার্থীকে ম্যালওয়্যার দিয়ে লক্ষ্যবস্তু করেছে।
ইন্টারন্যাশনাল সহযোগিতার মাধ্যমে একটি পরামর্শে জানানো হয়েছে যে এই গ্রুপটি সফটওয়্যার ডেভেলপার এবং আইটি পেশাদারদের বিশ্বজুড়ে টার্গেট করছে। তারা বৈধ AI, ক্রিপ্টোকারেন্সি বা নন-ফাঞ্জিবল টোকেন (NFT) কোম্পানির নকল নিয়োগকর্তা হিসেবে কাজ করছে এবং নিয়োগ পরিষেবাও ব্যবহার করছে।
“প্রাথমিক লক্ষ্য ছিল একক ওয়েব ডিজাইনার, ইঞ্জিনিয়ার এবং ক্রিপ্টোকারেন্সি, ব্লকচেইন এবং Web3 প্রযুক্তিতে বিশেষজ্ঞরা,” তারা যোগ করেছেন।
প্রতিক্রিয়ায়, ওয়াটারপ্লামকে উত্তর কোরিয়ার বৃহত্তর পরিকল্পনার সাথে যুক্ত করা হয়েছে, যেখানে আইটি কর্মীদের বিদেশী কোম্পানিতে প্লেস করানোর প্রচেষ্টা চালানো হয়েছে।
নিয়োগ প্রক্রিয়ার সময়, ভুক্তভোগীদের জাল কোডিং অ্যাসাইনমেন্ট বা ভিডিও কনফারেন্সিং ত্রুটির সমাধান হিসেবে ডাউনলোড করতে বলা হয়েছিল ম্যালওয়্যার।
একবার সাইবার অপরাধীরা ভুক্তভোগীর কম্পিউটারে ব্যাকডোর অ্যাক্সেস পেলে, তারা দূরবর্তী অ্যাক্সেস ট্রোজান এবং তথ্য চুরি করার ম্যালওয়্যার ব্যবহার করে সংবেদনশীল তথ্য এবং ক্রিপ্টোকারেন্সি চুরি করে।
গত বছরের মাঝামাঝি সময়ে, ওয়াটারপ্লাম ৩০,০০০ টিরও বেশি ডিভাইসে আক্রমণ চালিয়ে ১০০টির অধিক দেশের মধ্যে কাজ করেছে।
যেমনটি প্রকাশিত হয়, একটি পরিস্থিতিতে সন্দেহযুক্ত উত্তর কোরিয়ার আইটি কর্মী একটি জাপানি ক্রিপ্টো এক্সচেঞ্জের জন্য ইঞ্জিনিয়ারিং পদে আবেদন করেছেন জাল রিজিউমে নিয়ে।
এই ধরনের ঘটনাগুলি একটি সময়ের গোপন তথ্য চুরির পরিস্থিতি তৈরি করে যা উত্তর কোরিয়াকে ক্রিপ্টো চুরির মাধ্যমে অর্থ সংগ্রহ করতে সাহায্য করে।
সম্প্রতি, তথ্য অনুযায়ী, কন্সেনসিসের সাথে একটি উত্তর কোরিয়া সম্পর্কিত ডেভেলপার একটি পরামর্শক হিসেবে যুক্ত ছিল, কিন্তু পরবর্তীকালে তাদের অ্যাক্সেস বাতিল করা হয়।
👉 এখনই বোনাস নিন