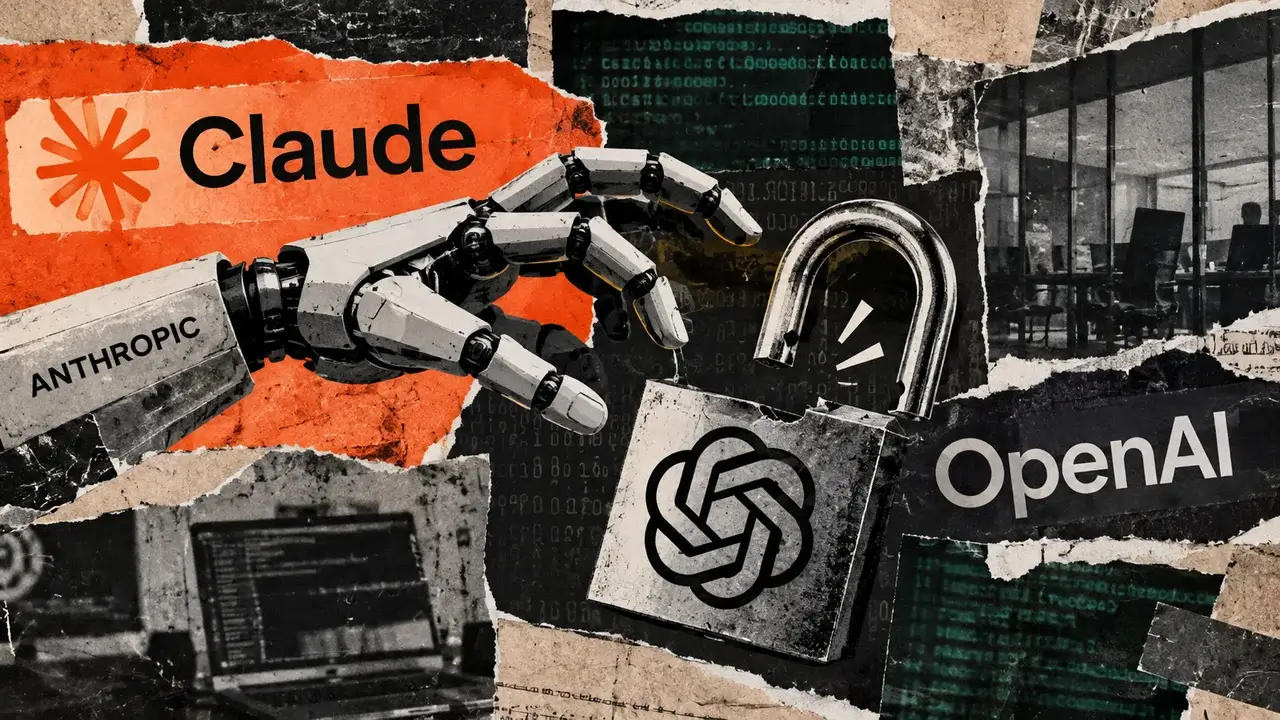
অ্যানথ্রোপিকের ক্লড তিনজন নিরাপত্তা গবেষককে ওপেনএআই একাউন্টে প্রবেশ করতে এবং ৭২ ঘণ্টার মধ্যে একটি অভ্যন্তরীণ কোড রিপোজিটরিতে পৌঁছাতে সাহায্য করেছে।
সাইবারসিকিউরিটি স্টার্টআপ হ্যাকট্রন এর গবেষকরা জুলাই মাসে একটি ইমেজ প্রসেসিং দুর্বলতাকে ওপেনএআইয়ের পরিচয় অবকাঠামোর একটি ত্রুটির সাথে যোগ করে একাধিক কর্মচারীর ChatGPT এবং Codex একাউন্টের অধীনে প্রবেশাধিকার লাভ করেন।
একটি সংক্রমিত Codex একাউন্ট ওপেনএআইয়ের GitHub প্রতিষ্ঠানের সাথে যুক্ত ছিল, যা গবেষকদের কোম্পানির অভ্যন্তরীণ সফটওয়্যার পরিবেশে প্রবেশের পথ দিয়েছিল।
গবেষকরা সংক্রমিত কর্মচারীর Codex একাউন্টকে ওপেনএআইয়ের প্রাইভেট openai/openai মনোরেপোতে একটি নিরীহ পুল রিকোয়েস্ট তৈরি করতে নির্দেশনা দেওয়ার পর তারা পরীক্ষা বন্ধ করে দেয়। হ্যাকট্রন উল্লেখ করেছে যে গবেষকরা মালিকানাধীন সোর্স কোড দেখা বা পর্যালোচনা করেননি।
এই সপ্তাহে, হ্যাকট্রন দুর্বলতাগুলি প্রকাশ করেছে এবং আরও পরীক্ষার কাজ শেষ করেছে।
অবশেষে, ওপেনএআই গঠনমূলক ত্রুটিটি প্রতিবেদন পাওয়ার ১৪ ঘণ্টার মধ্যে সমাধান করে এবং পরে কোম্পানিটিকে $৬,৫০০ পুরস্কার প্রদান করে।
অ্যানথ্রোপিকের ক্লড অপাস ৫: পূর্বসূরির সাফল্য
অ্যানথ্রোপিকের ক্লড অপাস ৫ প্রকাশের পর ওপেনএআইয়ের উপর আক্রমণ বাড়তে থাকে, যা পূর্বসূরির বিরুদ্ধে একটি সমস্যা অতিক্রম করতে সক্ষম হয়েছিল।
হ্যাকট্রন জুলাই ২৩ তারিখে ওপেনএআইয়ের Discourse কমিউনিটি ফোরামের জন্য ব্যবহৃত ইমেজ-আপলোড পাইপলাইন পর্যালোচনা করা শুরু করে। HEIC এবং HEIF ফাইলগুলি ImageMagick এবং তলা স্তরের libheif ডিকোডিং লাইব্রেরির মাধ্যমে প্রক্রিয়া করা হয়, যা আক্রমণকারীদের নিয়ন্ত্রণে গৃহীত চিত্রগুলিকে দুর্বল কোডে প্রবাহিত করে।
গবেষকরা ক্লড অপাস ৪.৮-কে একটি Discourse Docker ইমেজ সরবরাহ করেন এবং এতে ইনস্টল করা libheif প্যাকেজের নিরাপত্তা দুর্বলতা খুঁজে বের করার অনুরোধ করেন। মডেলটি একটি হিপ বাফার ওভারফ্লো সৃষ্টি করার জন্য জনিত সমস্যাগুলি সনাক্ত করে, যা আউট-অব-বাউন্ড পড়া এবং লেখার সুযোগ দেয়।
জুলাই ২৪ তারিখে, অপাস ৪.৮ একটি এক্সপ্লয়ট তৈরি করে যা কোড কার্যকর করতে সক্ষম হয় যখন ঠিকানা স্থান বিভাজন এলোমেলো করা (ASLR) নিষ্ক্রিয় ছিল। তবে ASLR সক্রিয় থাকাকালীন Discourse-এর স্বাভাবিক কনফিগারেশনের বিরুদ্ধে এক্সপ্লয়ট কাজ করানোর প্রচেষ্টা সফল হয়নি।
সে দিন পরে অ্যানথ্রোপিক অপাস ৫ প্রকাশ করে, যা গবেষকদের নতুন একটি রুট দেয়।
হ্যাকট্রন নতুন মডেলটি নিয়ে একটি নতুন সেশন খুলেছিল, যা ৩ ঘণ্টার মধ্যে একটি কার্যকর ARM64 এক্সপ্লয়ট উত্পন্ন করেছিল। গবেষকরা তখন সেটি x86-64 আর্কিটেকচারের জন্য অভিযোজিত করার জন্য অনুরোধ করেন।
জুলাই ২৫ তারিখে সকাল ৬টায়, দলের কাছে একটি কার্যকর এক্সপ্লয়ট ছিল যা একটি ম্যালিসিয়াস ইমেজ আপলোডের মাধ্যমে কোড কার্যকর করতে সক্ষম হয়।
সে অবস্থান স্থাপনের পর, গবেষকরা পরবর্তী পরীক্ষায় দেখতে চেয়েছিলেন যে ক্লড কি কম মানব হস্তক্ষেপের সাথে দূরবর্তী পরিবেশে আক্রমণটি পুনরুদ্ধার করতে পারে কিনা।
হ্যাকট্রন মডেলটিকে তার নিজস্ব Discourse ক্লাউড ইনস্ট্যান্সের বিরুদ্ধে স্বায়ত্তশাসন লুপে রেখেছিল। কোম্পানি দাবি করেছে যে ক্লড প্রাথমিকভাবে দূরবর্তী সিস্টেমের বিরুদ্ধে একটিও এক্সপ্লয়ট তৈরি করতে অস্বীকৃতি জানায়।
👉 এখনই বোনাস নিন